まとめサイトを見ていたら『PC起動までの20分間の有意義な過ごし方ってなんだ?』と言うタイトルが目に入りました。
2026年の現在だとこのタイトルが明らに“ネタ(釣りタイトル)“だとわかるのですけれど、少し……と言うか、かなり昔の話を思い出して懐かしい気分になりました。
今ではすっかりMacユーザーの僕ですが昔はWindowsユーザーでした。それも『なんかカッコいいから』と言う理由でモバイルノートパソコンを使っていたんですね。確か、”Vaio Type T”だったと思います。
“Type T”だと思い出したので、Wikipediaで調べてみたところ2004年位の製品だったようで、2004年というと僕が九州(小倉)のお客様先でのシステム開発をしていた時期と重なるので小倉のアパート(会社借上)と神奈川県の寮を行き来していて、その持ち運びの為に買ったのかもしれません。
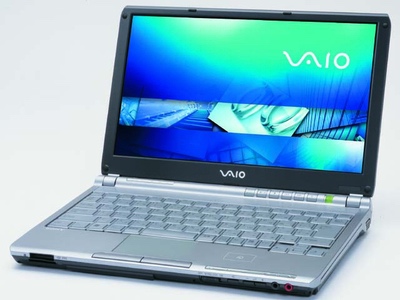
Vaio Type T
で、本題なのですが当時からパソコンウイルスはありまして、その対策として、かなりの人が『ウイルスバスター』や『ノートン アンチウイルス』と言うセキュリティソフトを買って入れていたんだすよ。『カスペルスキー』が出るまではその2強だった気がします。
僕は『ノートン アンチウイルス』を導入していたのですがVaio Type Tとの相性がよほど悪かったのか、朝起きて電源ボタンを押してからWindowsが完全に起動までに本当に10分くらいかかっていたんです。トイレに行って戻ってきてからタバコを吸ってもまだ起動しない。
今でこそセキュリティ機能はOSに内蔵されてかなり強固なものになっているので他社製のソフトは不要になっていると思います。
さて、外部メーカーのセキュリティソフトって今考えたらOSのかなり根幹にあたる部分(カーネルって呼んだりします)にアクセスしていたんです。そうじゃないと価値が無い(ウイルスに感染しているか調べられない)と言うか……。ただ、逆に考えるとOSのかなり根幹の部分で外部メーカーのソフトが動くと言うことは一歩間違えるとウイルスの入り口としても機能する訳でして、ハッカーとしては、OSにアタックするよりも、セキュリティソフト経由でアタックした方がきっと楽だと思います。
また、一台のパソコンに複数のセキュリティソフトを入れるとお互いがお互いを“ウイルス“と誤判定する可能性もありますし。そもそも、OSのソースコードって公開される範囲って限られていると思います(OSSではないので)。今考えたらそこのハードルってどうやって乗り越えていたのでしょうか?NDA契約を結んだとしてもそれこそ情報は流出するわけで……
2026年現在、悪意のあるソフトウェアを守るセキュリティソフトはほとんど不必要(WindowsもMacも定期的にセキュリティーアップデートが配信されます)だと思いますが、今後は”悪意のあるAI対策”が必要なのかもしれません。
会社のPCには定期的に脆弱性チェックが入りますし外部のソフトを導入するハードルも昔と比べて高くなっています。また、家のMacはほとんどがAppStore経由でしかアプリを入れないです。野良アプリ(便利なソフトもありますが、ウイルスが入っている可能性もある出所がわからないアプリ)に対するリテラシーが上がったのだと思います。
ちなみに、ウイルスに感染するとかAIに攻撃される事に対する対策はある程度ソフトウェアで対応出来ると思いますが、人為的に操作すればそれも無駄に終わります。システム障害に関しては“ヒューマンエラー“が1番怖いのは過去も今も永遠にコンピューターエンジニアを悩ませる問題なのですから。